 OSIRIS
 Cyberattaque contre la DGID : ce qu’il s’est passé, qui est derrière, et pourquoi ça nous concerne tous
vendredi 3 octobre 2025
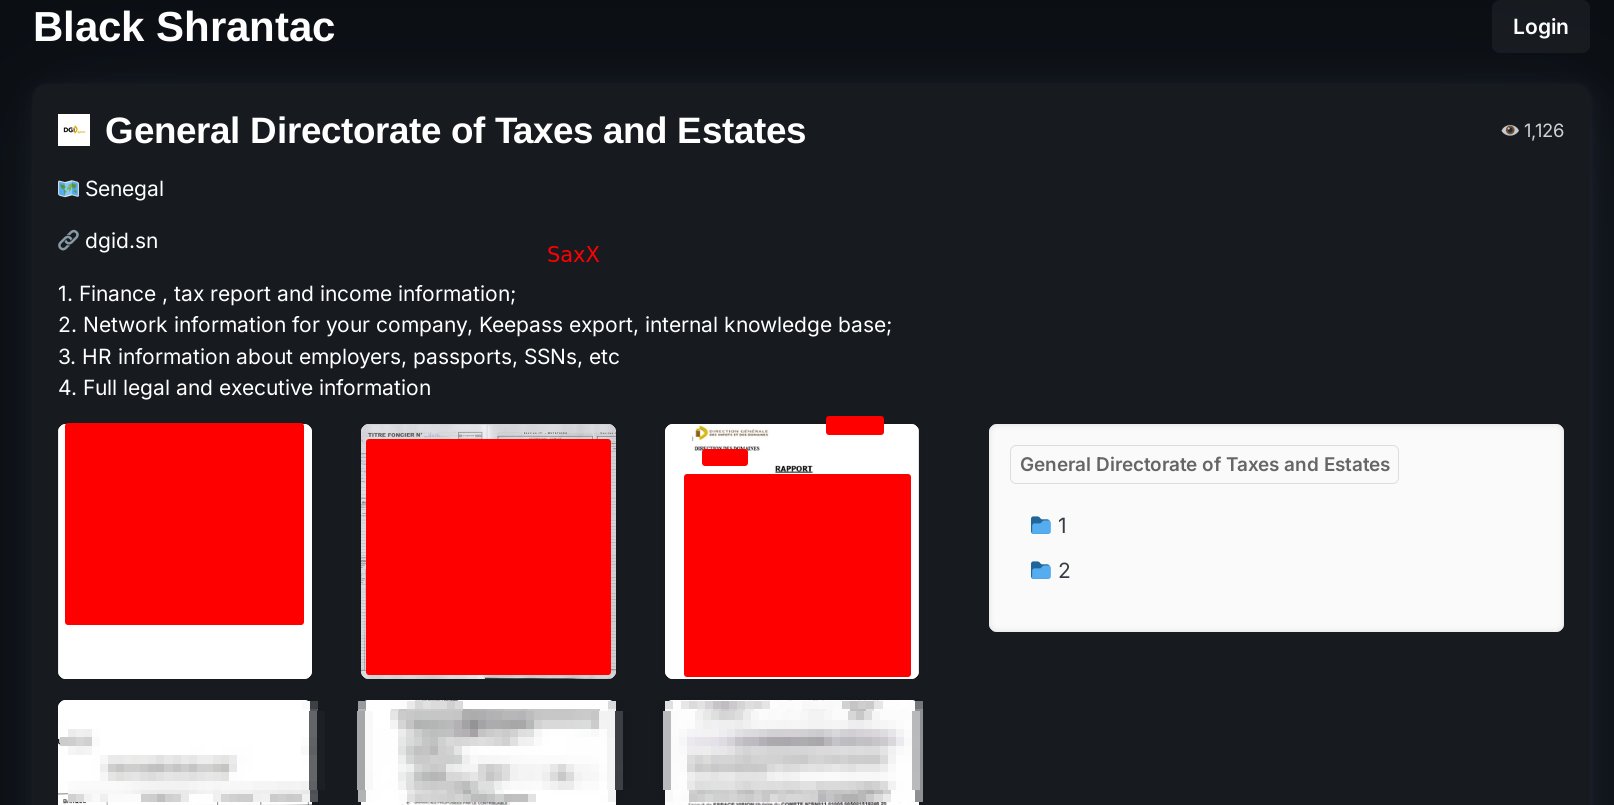
Le début d’octobre 2025 a été marqué par une attaque informatique majeure visant la Direction Générale des Impôts et Domaines (DGID) du Sénégal. Selon plusieurs médias et observateurs en cybersécurité, un groupe criminalisé se revendiquant « Black Shrantac » affirme avoir compromis les systèmes, chiffré des données et exfiltré environ 1 téraoctet d’informations fiscales et administratives. Les services ont été profondément perturbés et, pendant plusieurs jours, les agents ont été invités à ne pas démarrer certains postes de travail.
Qui est « Black Shrantac » et quelles sont ses victimes précédentes ?
« Black Shrantac » apparaît dans le paysage comme un acteur de rançongiciel / extorsion relativement récent (signalé cette année sur plusieurs trackers). Les profils publics le décrivent comme utilisant la double-extorsion : chiffrer des systèmes et menacer de publier des données volées si la rançon n’est pas payée. Les trackers spécialisés listent des victimes dans différents pays et secteurs (fabrication, public, entreprises privées) – mais la visibilité exacte sur leurs cibles et la véracité de toutes les revendications restent partielles, car ces groupes opèrent souvent via des sites cachés et forums du dark-web. (WatchGuard)
Avant l’attaque contre la DGID, des reportages et bases de données de suivi indiquent que des entités en Inde, en Turquie et d’autres pays ont figuré parmi les incidents attribués ou revendiqués au même groupe ou à des alias proches. Les archives publiques (trackers et chercheurs) montrent que ces groupes visent souvent des administrations, des entreprises de production et des services critiques – des cibles qui permettent de maximiser la pression pour payer. (Ransomware.live)
Les premières victimes de Black Shrantac
| Pays | Victime | Secteur | Domaine |
| Inde | Klinglnberg India Pvt Ltd | Industriel / Manufacturier | klinglnberg.in |
| Turquie | Altaş | Transport / Construction | altas… |
| Sénégal | DGID (Direction Générale des Impôts et Domaines) | Administration fiscale et foncière | dgid.sn |
Qu’est-ce qui a été volé ou chiffré ?
Les revendications publiques parlent d’environ 1 To de données exfiltrées – des fichiers fiscaux, documents administratifs et informations liées à la gestion des contribuables. Parallèlement, plusieurs services internes auraient été chiffrés, rendant impossibles certaines opérations courantes (déclarations, paiements, accès aux dossiers). Ces éléments proviennent de communiqués du groupe revendicateur relayés par la presse et d’analyses média-sécuritaires. La nature exacte et l’étendue (données personnelles sensibles, informations financières, etc.) restent à confirmer dans les rapports d’investigation technique. (IGFM)
Probabilité et mode d’intrusion (évaluation)
Il est impossible de confirmer formellement le vecteur exact sans rapport technique officiel. Cependant, d’après la manière dont ces groupes opèrent habituellement et les indices disponibles :
– vecteurs plausibles : exploitation de vulnérabilités non patchées, accès par compte administrateur compromis (phishing / credential stuffing), ou injection via des services exposés (VPN, portails non sécurisés).
– probabilité : élevée qu’il s’agisse d’une compromission ciblée plutôt qu’un balayage opportuniste, compte tenu de la quantité et de la sensibilité supposées des données exfiltrées.
Ces évaluations sont des hypothèses techniques – à confirmer par l’analyse forensic. (CSO Online)
Conséquences – pour l’État, les citoyens, l’économie
– Continuité des services : perturbation des opérations fiscales (déclarations, recouvrement) → impact direct sur la trésorerie et la perception des recettes publiques. (Le Quotidien)
– Vie privée et risques de fraude : si des données personnelles sont publiées, risques d’usurpation d’identité, fraudes fiscales et arnaques ciblées. (IGFM)
– Confiance publique : affaiblissement de la confiance des citoyens dans la capacité de l’État à protéger les données sensibles.
– Coûts directs et indirects : coûts de restauration, d’enquête forensique, potentiellement amendes, perte d’activité, et coûts macroéconomiques si la paralysie dure. Des estimations préliminaires médiatisées parlent de pertes potentielles importantes si la paralysie se prolonge. (Financial Afrik)
La communication tardive – pourquoi c’est problématique ?
Plusieurs titres ont pointé le silence ou la sortie tardive d’un communiqué officiel de la DGID ou du gouvernement, ce qui crée :
– une zone d’incertitude favorable aux rumeurs ;
– une perte de contrôle sur le récit (les hackers exploitent ce vide pour faire pression) ;
– une dégradation de la confiance des contribuables.
Une communication rapide et transparente (même partielle) aide à calmer, orienter les victimes et limiter la désinformation. Les autorités doivent cependant concilier communication et préservation de l’intégrité de l’enquête. (Le Quotidien)

D’autres points importants à aborder
– Qui porte l’enquête ? Police cyber + équipes forensiques nationales et/ou partenaires internationaux. Il faudra demander la transparence sur l’arsenal d’investigation et la coordination avec les opérateurs télécom/banques.
– Risque d’effet domino : si des identifiants sensibles ont fui, d’autres institutions pourraient être ciblées rapidement.
– Rançon : ne pas céder aux pressions publiques pour payer sans évaluation — payer peut encourager d’autres attaques et n’assure pas la suppression des données. Les décisions doivent être prises au niveau gouvernemental avec conseil d’experts juridiques et techniques.
– Mesures immédiates recommandées (pour tout citoyen/entreprise) : surveiller ses comptes, changer mots de passe (surtout si identifiants liés au fisc), vigilance sur les courriels d’hameçonnage, signaler toute activité suspecte.
Le besoin de renforcement structurel : budgets, formation, plans de continuité (PRA/PCA), audits réguliers et exercices de crise.
– Dimension éthique et politique : quel niveau de responsabilité administrative et quelles réformes pour éviter la répétition ?
Ce qu’on peut conclure – en évitant la panique
Les informations disponibles montrent une attaque sérieuse revendiquée par Black Shrantac, avec des conséquences opérationnelles réelles pour la DGID et, potentiellement, un risque pour les données des contribuables. Mais plusieurs détails restent à confirmer par des investigations techniques officielles. (Financial Afrik)
Il est crucial que les autorités publient un bilan technique provisoire : vecteur d’entrée probable, étendue des systèmes affectés, nature des données exposées, mesures immédiates prises, et plan de rétablissement.
Côté société civile et entreprises : vigilance renforcée, audits et renforcement des bases (MFA, segmentation réseau, sauvegardes hors-ligne, tests d’intrusion).
root SN
(Source : Le Monde du numérique, 3 octobre 2025)